Personal information of SBI customers leaked on the dark web!
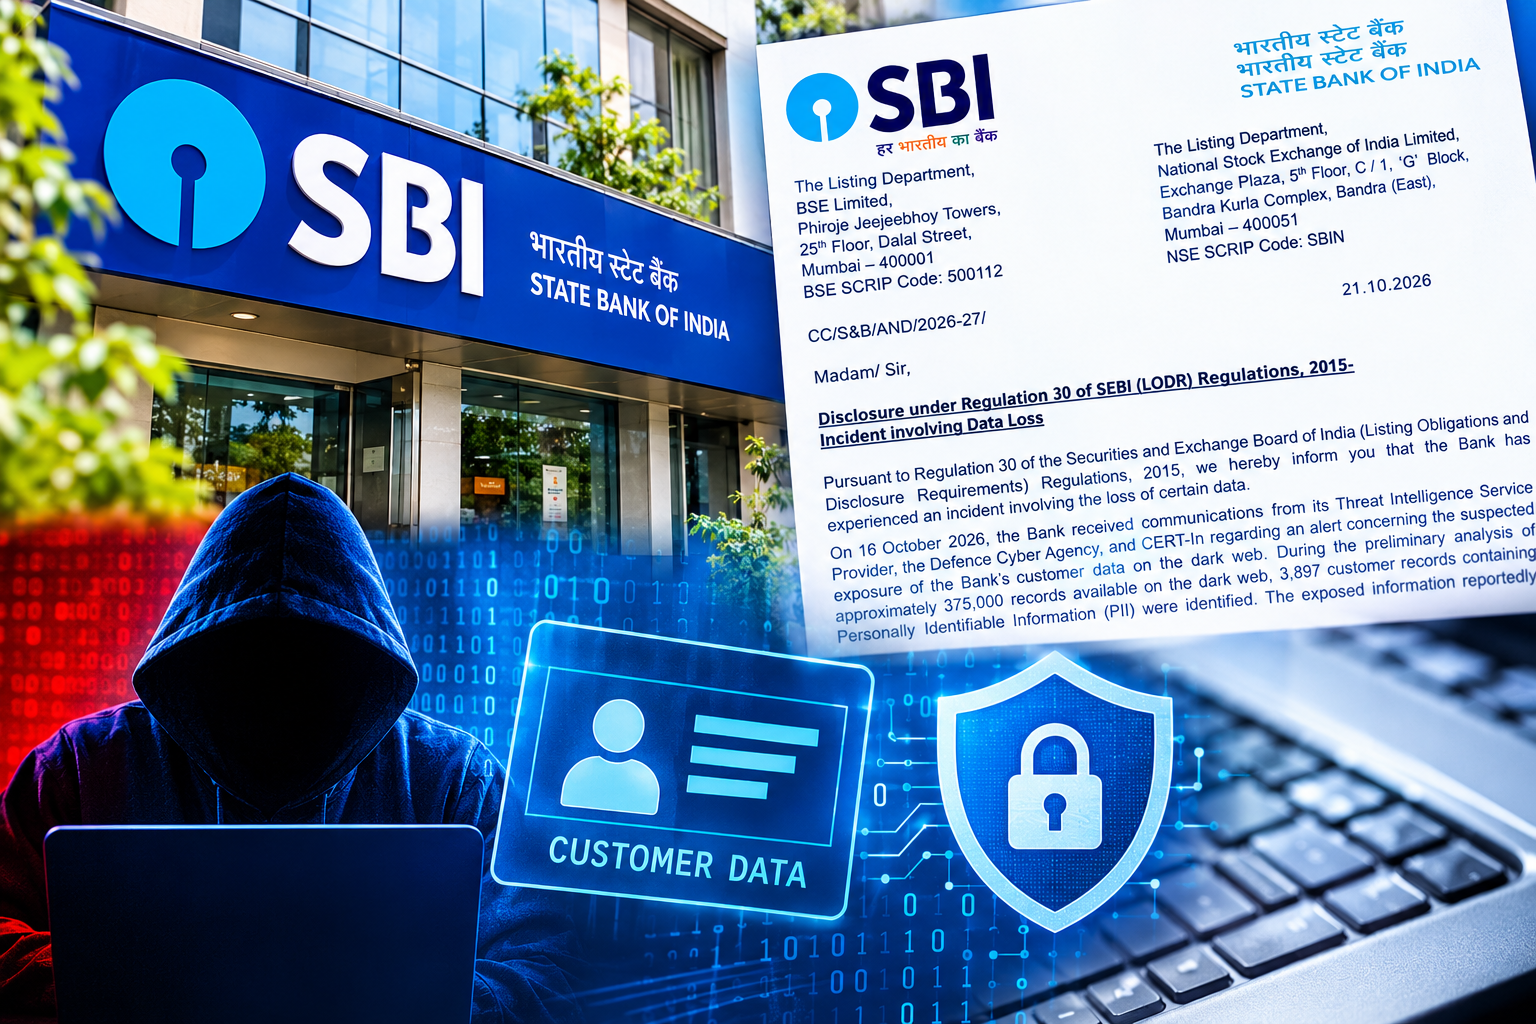
ডার্ক ওয়েবে গ্রাহকদের ব্যক্তিগত তথ্য ফাঁসের ঘটনা সামনে আসতেই তৎপর হলো স্টেট ব্যাংক অফ ইন্ডিয়া (এসবিআই)। দেশের সবচেয়ে বড় এই ব্যাংকটি বুধবার জানিয়েছে যে, ডার্ক ওয়েবে উপলব্ধ একটি বড় ডেটাসেট থেকে ৩,৮৯৭ জন গ্রাহকের ব্যক্তিগত তথ্য শনাক্ত করা হয়েছে। এই তথ্য কীভাবে ফাঁস হলো এবং এর পরিধি কতখানি, তা খতিয়ে দেখতে একটি স্বাধীন সাইবার নিরাপত্তা সংস্থাকে নিয়োগ করেছে ব্যাংক।
ঠিক কী ঘটেছে?
চলতি সপ্তাহের শুরুতে ডিফেন্স সাইবার এজেন্সি, সার্ট-ইন (CERT-In) এবং নিজস্ব থ্রেট ইন্টেলিজেন্স সার্ভিস প্রোভাইডারের পক্ষ থেকে এসবিআই-কে সাইবার সুরক্ষার বিষয়ে সতর্ক করা হয়। এরপরই নড়েচড়ে বসে ব্যাংক কর্তৃপক্ষ। ব্যাংকের শেয়ার বাজারকে দেওয়া তথ্য অনুযায়ী, ডার্ক ওয়েবে প্রায় ৩ লক্ষ ৭৫ হাজার রেকর্ডের একটি ডেটাসেট পাওয়া গিয়েছিল। প্রাথমিক পরীক্ষার পর তার মধ্যে থেকে ৩,৮৯৭ জন গ্রাহকের তথ্য চিহ্নিত করা হয়েছে।
কোন কোন তথ্য ফাঁস হয়েছে?
এসবিআই জানিয়েছে, যে সমস্ত রেকর্ড প্রকাশ পেয়েছে তাতে গ্রাহকদের নিম্নলিখিত তথ্যগুলি রয়েছে:
- নাম এবং নিবন্ধিত মোবাইল নম্বর
- জন্মতারিখ, লিঙ্গ, ইমেল ও আবাসিক ঠিকানা
- ব্যাংক শাখার বিবরণ এবং কাস্টমার ইনফরমেশন ফাইল (CIF) আইডেন্টিফায়ার
- লোন সংক্রান্ত অনুসন্ধান এবং সংশ্লিষ্ট ডেটা
হ্যাকার গ্রুপের দাবি ও ব্যাংকের পদক্ষেপ
‘Siriusim’ নামের একটি হ্যাকার গ্রুপ সম্প্রতি দাবি করে যে তাদের কাছে এসবিআই গ্রাহকদের গোপন তথ্য রয়েছে। সাইবার নিরাপত্তা সংক্রান্ত এক্স (টুইটার) হ্যান্ডেল ‘CyberPulse56’-এর একটি পোস্টে জানানো হয়, ওই হ্যাকারদের কাছে প্রায় ৩ লক্ষ ৭৫ হাজার সিএসভি (CSV) ফাইল এন্ট্রি এবং ২,৭২৫টি পিডিএফ ডকুমেন্ট রয়েছে। যদিও এই বড় দাবির সত্যতা এখনও যাচাই সাপেক্ষ।
এসবিআই জানিয়েছে, এই ঘটনার পর তাদের মূল ব্যাংকিং পরিষেবা, আর্থিক পারফরম্যান্স বা দৈনন্দিন কার্যক্রমে কোনো প্রভাব পড়েনি। সমস্ত ব্যাংকিং কাজ স্বাভাবিকভাবে চলছে। বর্তমানে সার্ট-ইন-এর তালিকাভুক্ত একটি স্বাধীন সাইবার নিরাপত্তা সংস্থাকে দিয়ে এই ফাঁসের উৎস এবং ঝুঁকি খতিয়ে দেখার কাজ চলছে। পাশাপাশি, প্রয়োজনীয় প্রতিরোধমূলক ব্যবস্থাও গ্রহণ করা হচ্ছে।